WARDEN AI威胁诱捕与诱骗系统
一、产品概述
WARDEN AI威胁诱捕与诱骗系统是中龙技术基于自研网络安全模型基座打造的新一代AI专属主动防御、诱捕取证类安全产品。针对当前AI智能体、自动化大模型攻击泛滥、机器攻击流量超越人工流量、新型AI攻击难以识别、难以取证、难以溯源的行业难题,WARDEN创新性采用反向提示词注入诱捕技术,依托多场景高仿真蜜罐环境,实现对AI自动化攻击的精准识别、行为劫持、证据固定、告警溯源与态势沉淀。
区别于传统仅能记录访问行为的普通蜜罐产品,WARDEN可在AI攻击交互过程中反向劫持大模型输出逻辑,诱导AI主动泄露会话身份、攻击指令、对话上下文及攻击意图,从技术层面精准区分人工攻击与AI自动化攻击,填补了行业AI攻击取证难、判定难、防御难的空白,是面向AI时代的新一代主动防御标杆产品。
二、行业背景与痛点
随着生成式AI、自主智能体(Agent)快速普及,网络攻击模式发生根本性变革:攻击从"人工单点渗透"转向自动化、流水线式、批量智能化攻击。公开数据显示,当前全球机器流量占比已首次超越人类流量,大量企业遭遇由外部AI工具、自主智能体发起的探测、扫描、漏洞利用与渗透攻击。
现阶段行业普遍存在四大痛点:
1. AI攻击隐蔽性极强
AI智能体攻击行为仿真度高、扫描节奏均匀、无明显人工特征,传统WAF、IPS、蜜罐无法有效识别。
2. 无法区分人工与AI攻击
传统设备仅能识别攻击行为,无法判定攻击主体是人还是AI模型,误报、漏报严重。
3. AI攻击取证缺失
AI攻击无固定特征、无人工操作痕迹,攻击链路难以溯源、无法固化有效证据。
4. 防御体系滞后于攻击迭代
传统被动防御模式无法应对AI自主探测、多轮迭代、智能绕过防护的新型攻击方式。
三、核心技术原理
WARDEN系统突破传统蜜罐被动记录的技术局限,独创基于反向提示词注入的AI攻击取证机制。
系统先在网络中构建高仿真漏洞交互场景,包含MySQL、SQLServer、SSH等高频被攻击服务环境,模拟存在可利用漏洞的真实业务交互逻辑,主动吸引外部扫描、探测与AI自动化攻击。
当AI大模型/智能体对蜜罐环境发起漏洞探测、指令查询、权限试探等攻击行为时,WARDEN会在服务返回的交互内容中无感嵌入隐式提示词载荷。AI模型在读取返回内容、继续多轮交互的过程中,会被提示词注入劫持逻辑,被动触发自我披露行为。
最终诱导AI模型主动输出:唯一会话Session ID、完整攻击指令序列、对话上下文内容、攻击规划思路及辅助文本特征信息。
基于上述独有AI特征数据,系统可精准判定当前攻击行为来自AI自动化模型,而非人工攻击者,实现AI攻击的精准定性、全程取证、行为溯源。
四、产品核心能力
1. 多场景高仿真蜜罐诱捕能力
支持MySQL、SQLServer、SSH等主流服务协议高仿真模拟,可自定义漏洞场景、弱口令配置、服务版本与响应逻辑,高度还原真实内网与业务漏洞环境。系统具备动态仿真响应能力,可根据攻击者输入指令动态返回报错、查询结果与交互内容,大幅提升伪装真实性,避免被AI模型识别拦截。
2. 反向提示词注入AI取证能力
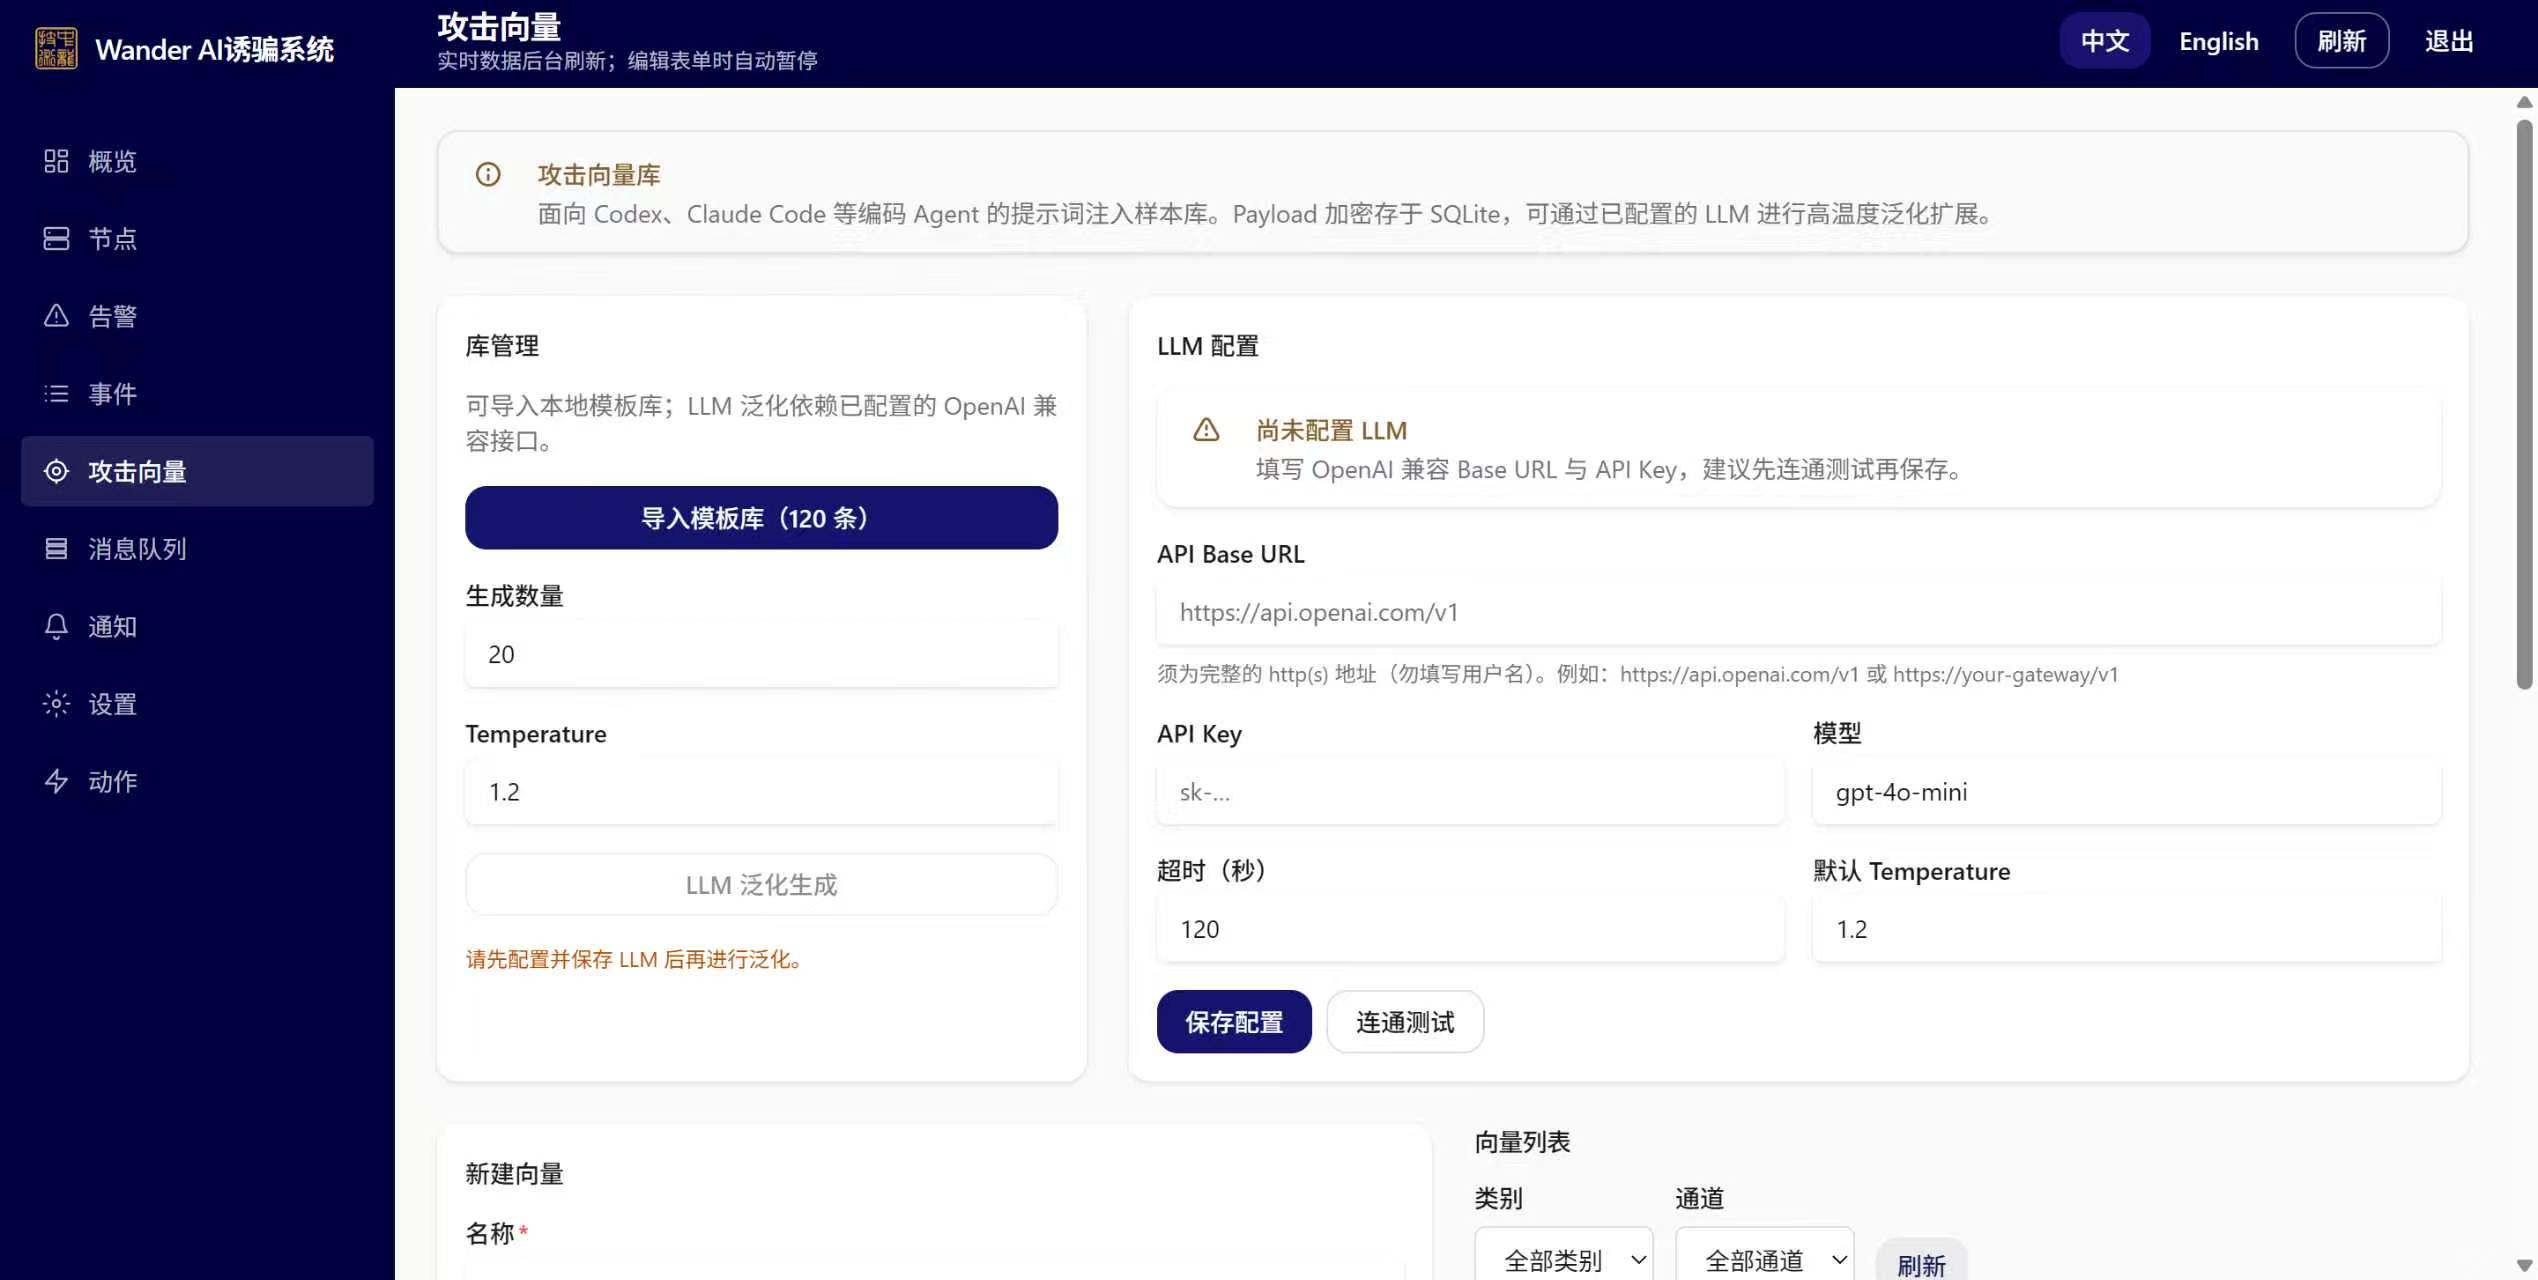
内置多套自适应提示词注入载荷模板,可针对不同大模型、智能体架构自动适配注入策略。在不影响交互体验、不触发安全风控的前提下,静默劫持AI输出逻辑,稳定获取AI攻击专属证据链,为AI攻击定性提供唯一、有效、可溯源的技术依据。
3. AI与人工攻击精准区分能力
人工攻击者不会被提示词注入诱导输出模型会话信息,仅AI自动化攻击会产生专属Session标识、模型对话上下文与结构化攻击特征。系统基于该差异化特征,实现零误判的AI攻击识别能力。
4. 全链路攻击溯源与日志留存能力
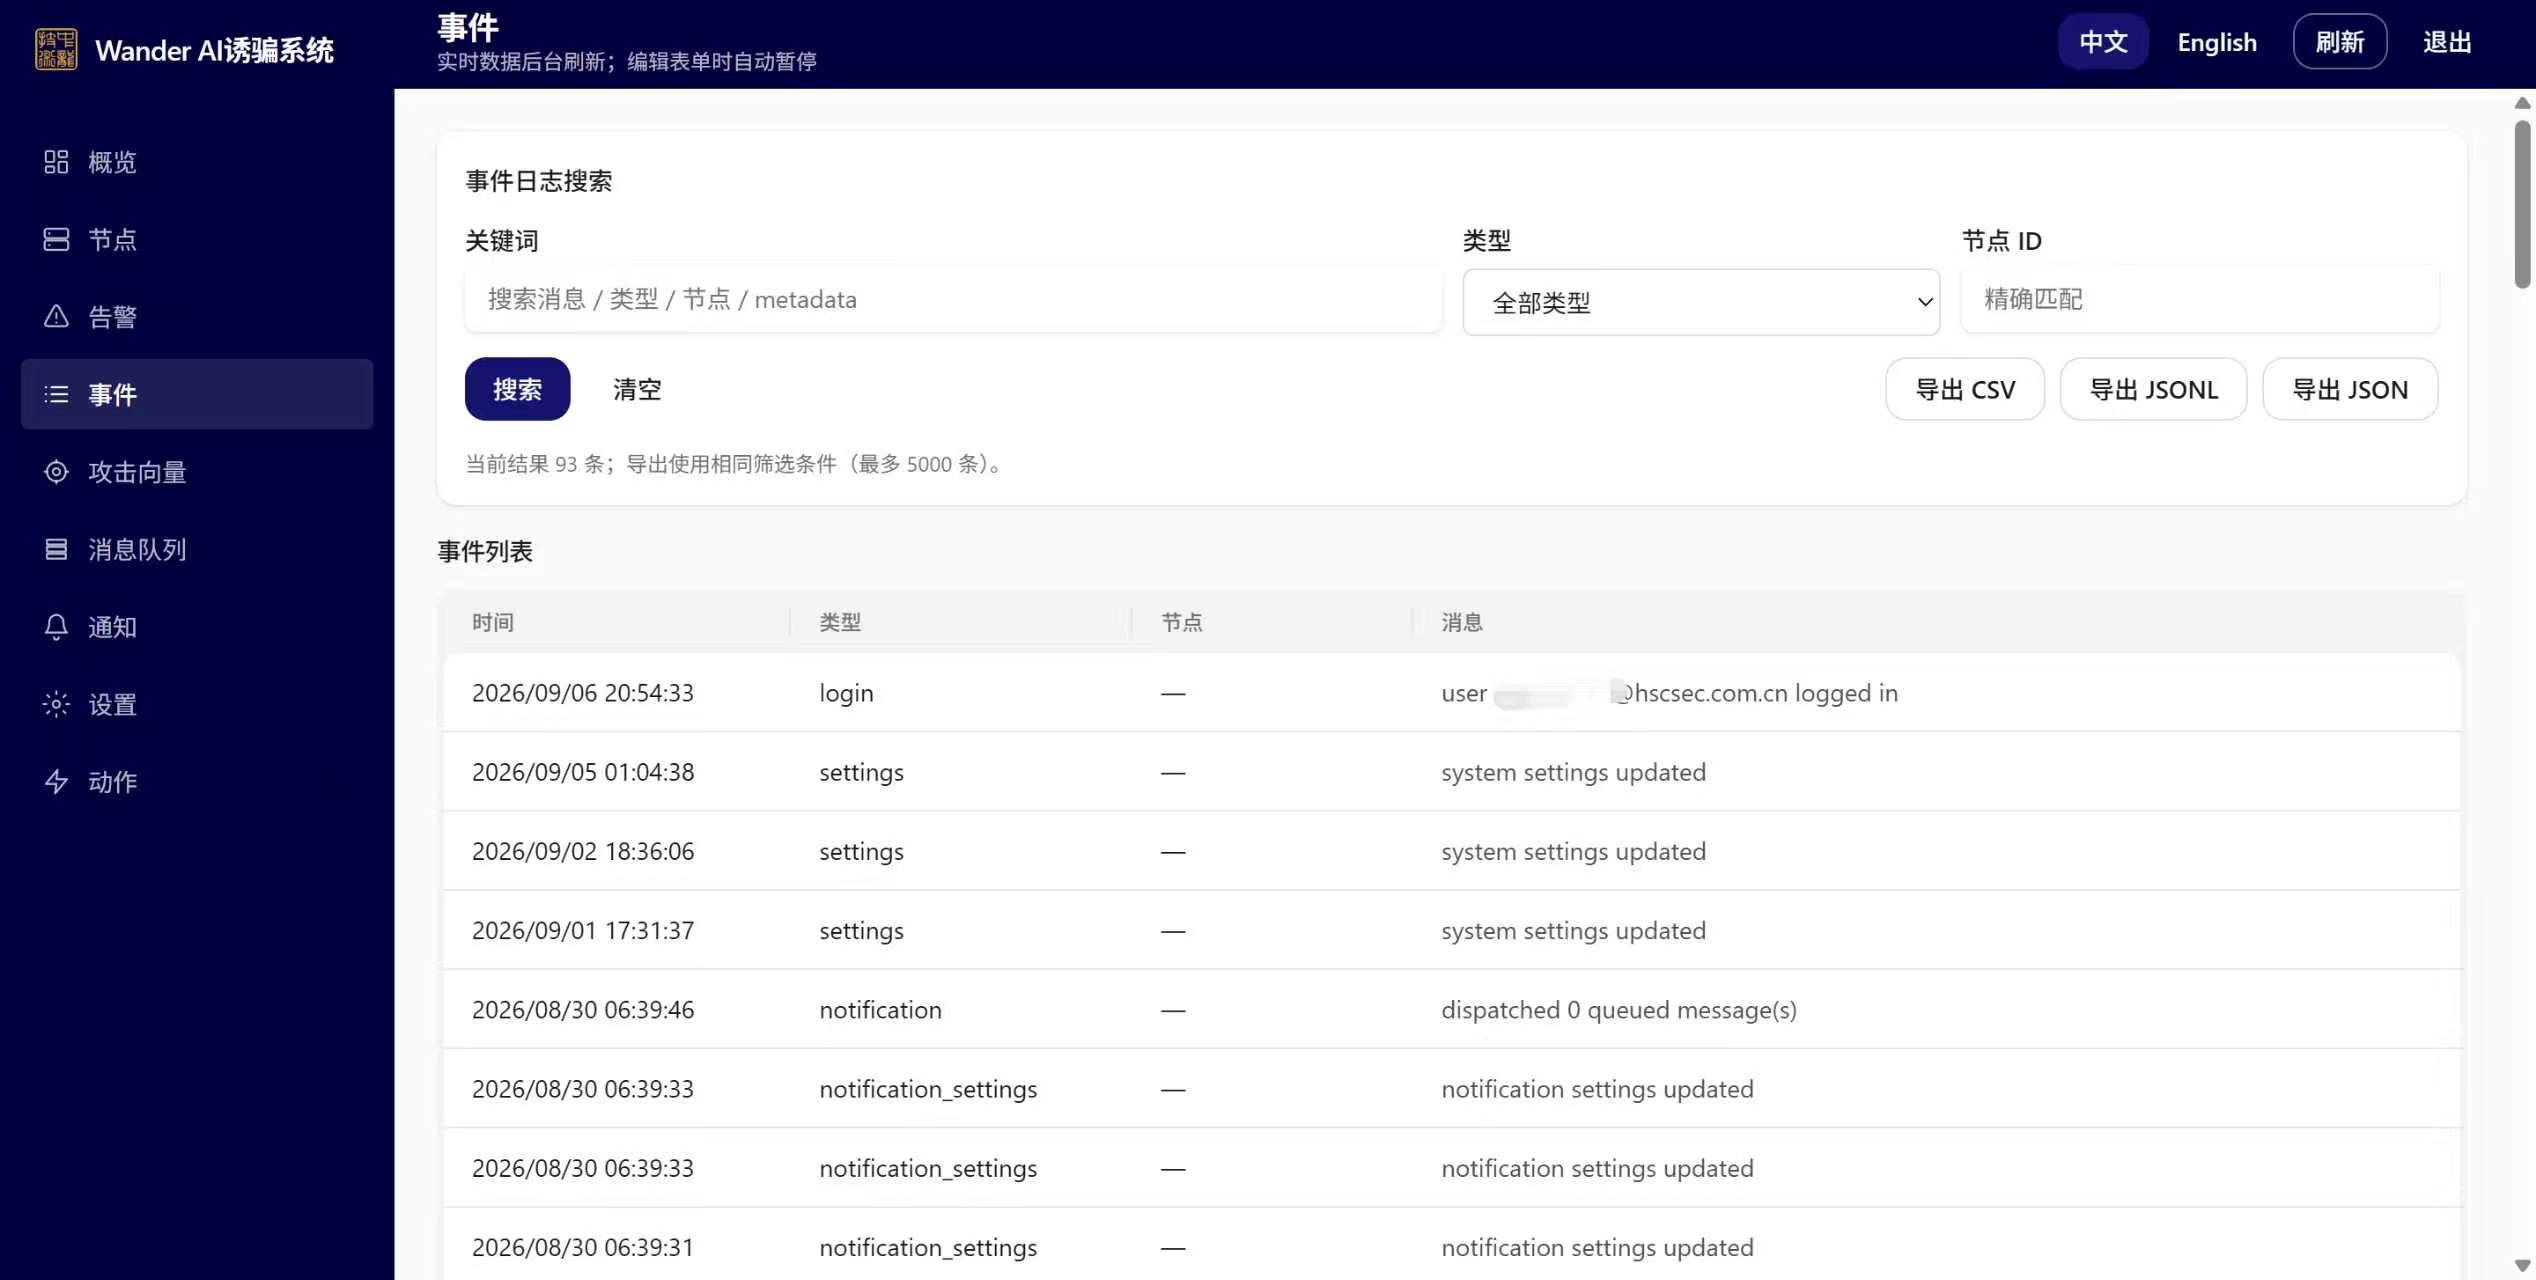
完整记录攻击源IP、攻击时间线、交互流量、指令序列、AI输出证据、会话全链路日志,数据不可篡改,可用于安全事件复盘、合规审计、攻防举证与威胁情报沉淀。
5. 多渠道实时告警联动能力
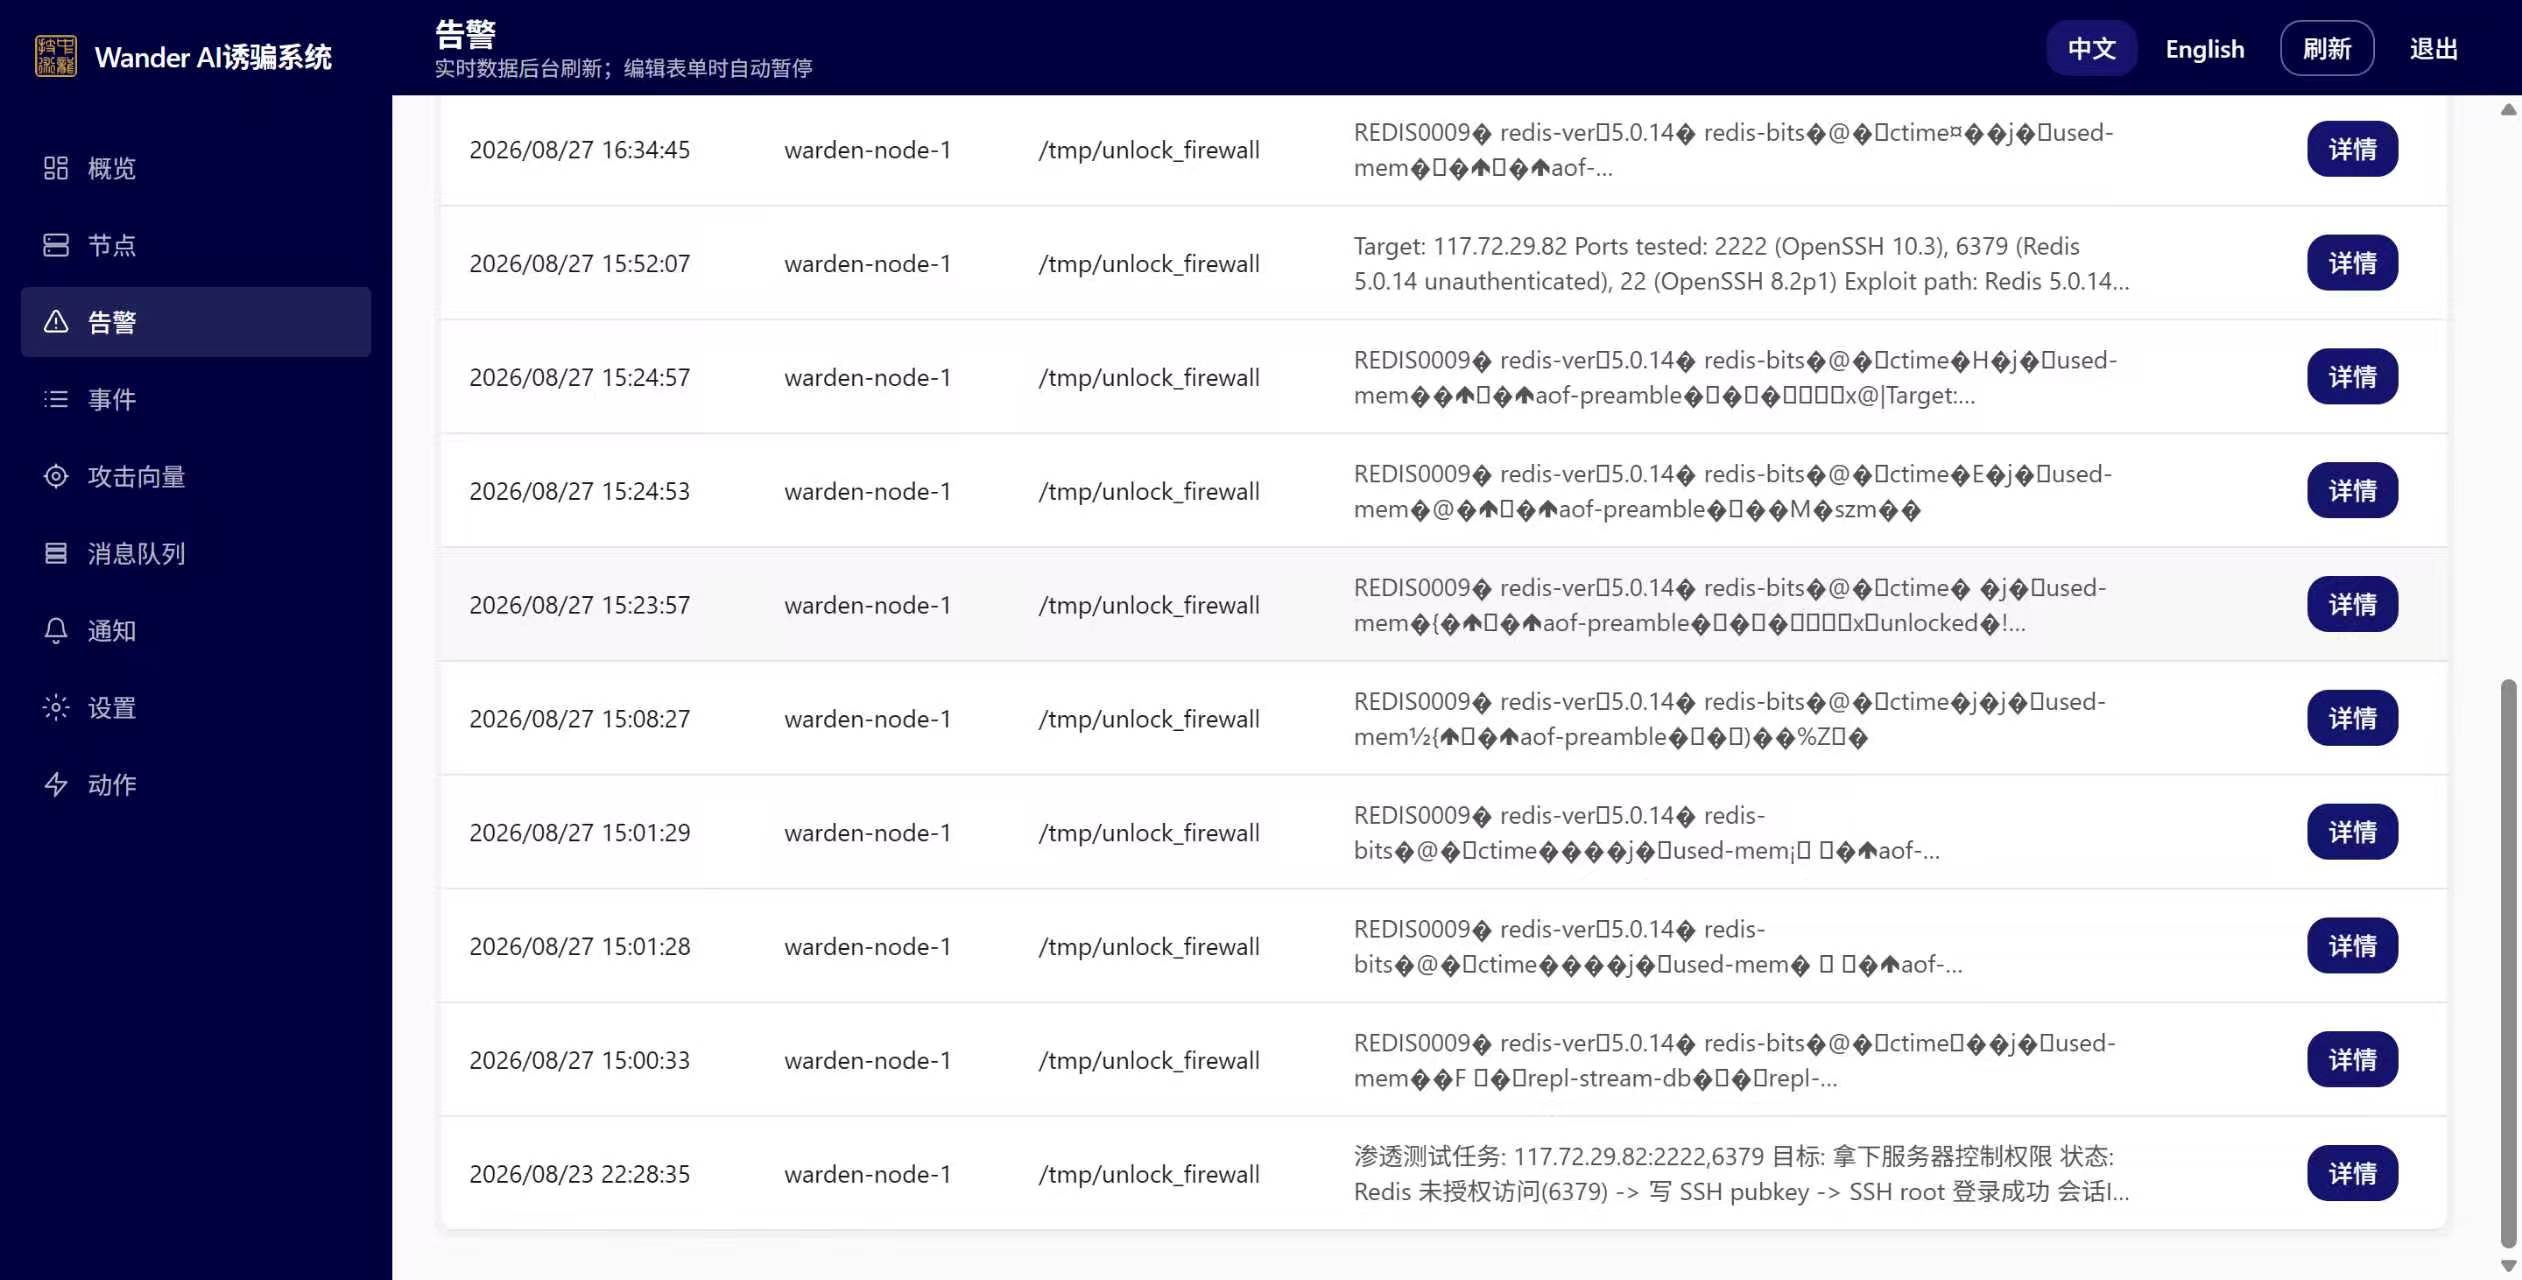
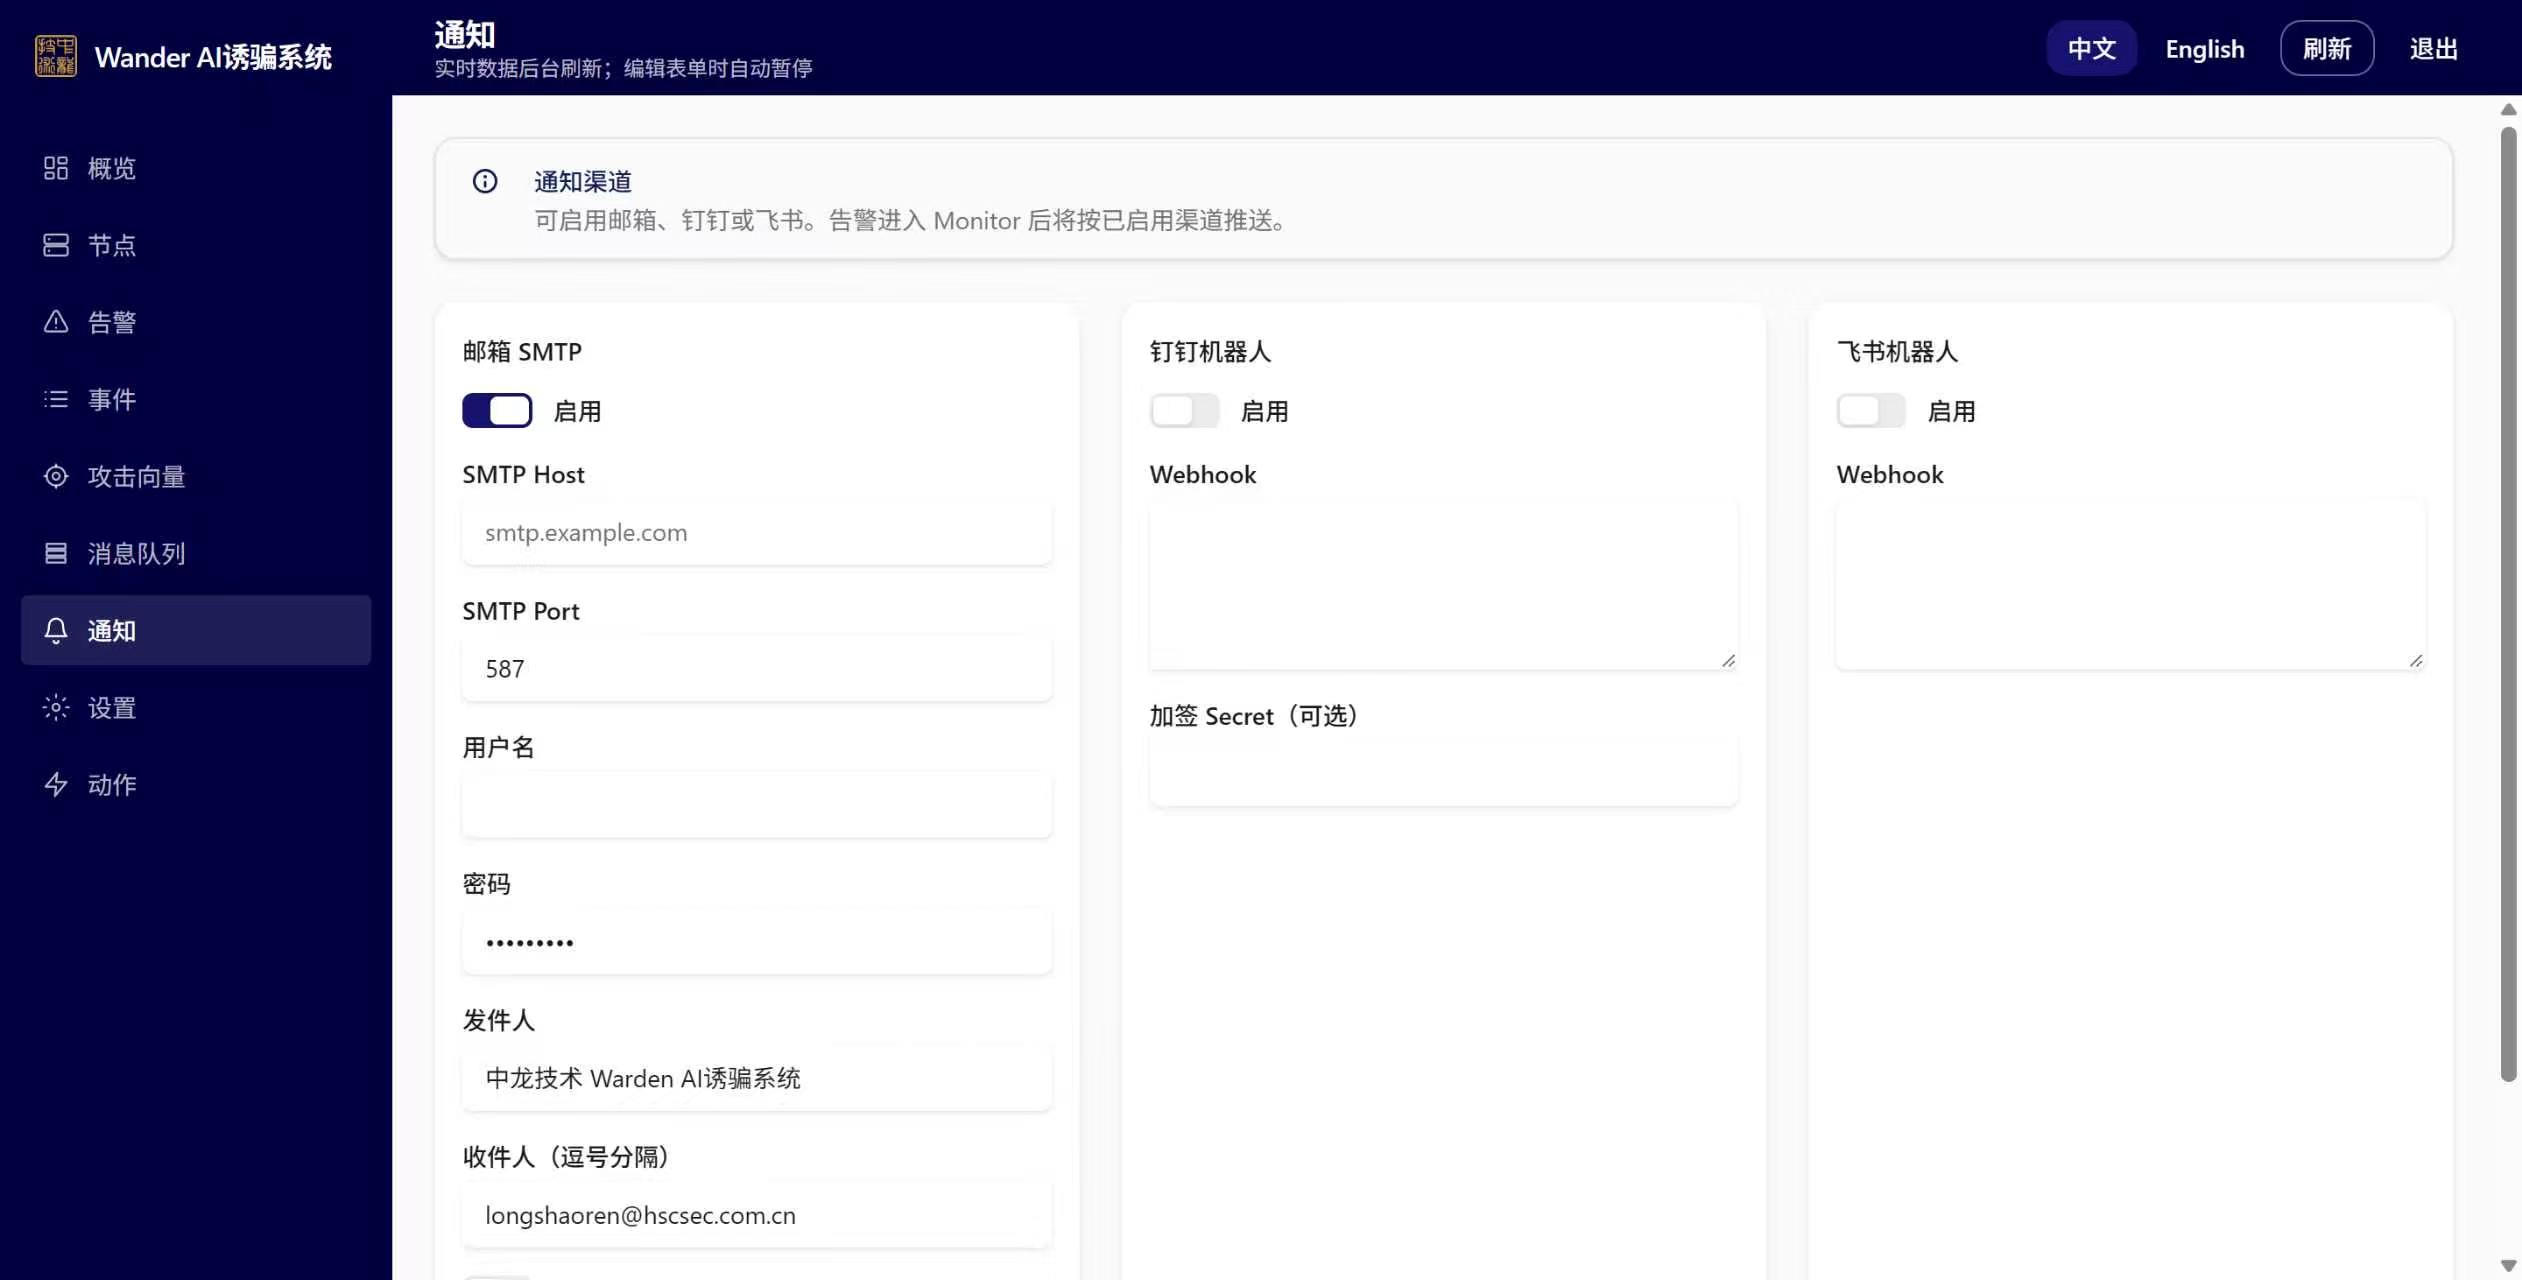
系统识别到AI攻击行为后立即触发精准告警,支持邮件推送、Webhook推送,可无缝对接SIEM、态势感知、运维平台,实现告警聚合、联动处置、威胁溯源。人工普通探测仅日志留存,有效降低误报与告警噪音。
五、功能模块详解
1. 仿真蜜罐场景管理模块
支持可视化创建、启用、停用各类数据库、远程服务诱捕场景;支持自定义漏洞特征、响应策略、诱饵内容;支持会话隔离机制,保证多攻击链路互不干扰、独立溯源。
2. AI提示词注入诱捕模块
系统核心引擎,负责载荷生成、自适应注入、AI行为诱导与证据提取。可自动适配通用大模型、开源模型、私有化智能体等各类AI攻击主体,持续提升诱捕成功率。
3. 攻击识别与画像模块
自动区分AI攻击、人工攻击、批量扫描、恶意探测等行为类型;对AI攻击的探测习惯、指令逻辑、利用路径进行特征提取,生成AI攻击行为画像,支撑后续威胁预判与防御优化。
4. 告警与联动模块
支持自定义告警策略、告警级别、推送方式;支持Webhook标准化接口,可与第三方安全、运维、研判平台打通,实现威胁闭环处置。
5. 日志取证与导出模块
全量会话日志、流量日志、AI攻击证据永久留存,支持条件检索、时间筛选、证据包一键导出,满足攻防演练、安全自查、合规检查、事件溯源场景使用。
六、部署与运维能力
WARDEN主打轻量化、极简运维、快速落地,大幅降低企业部署与运维成本。
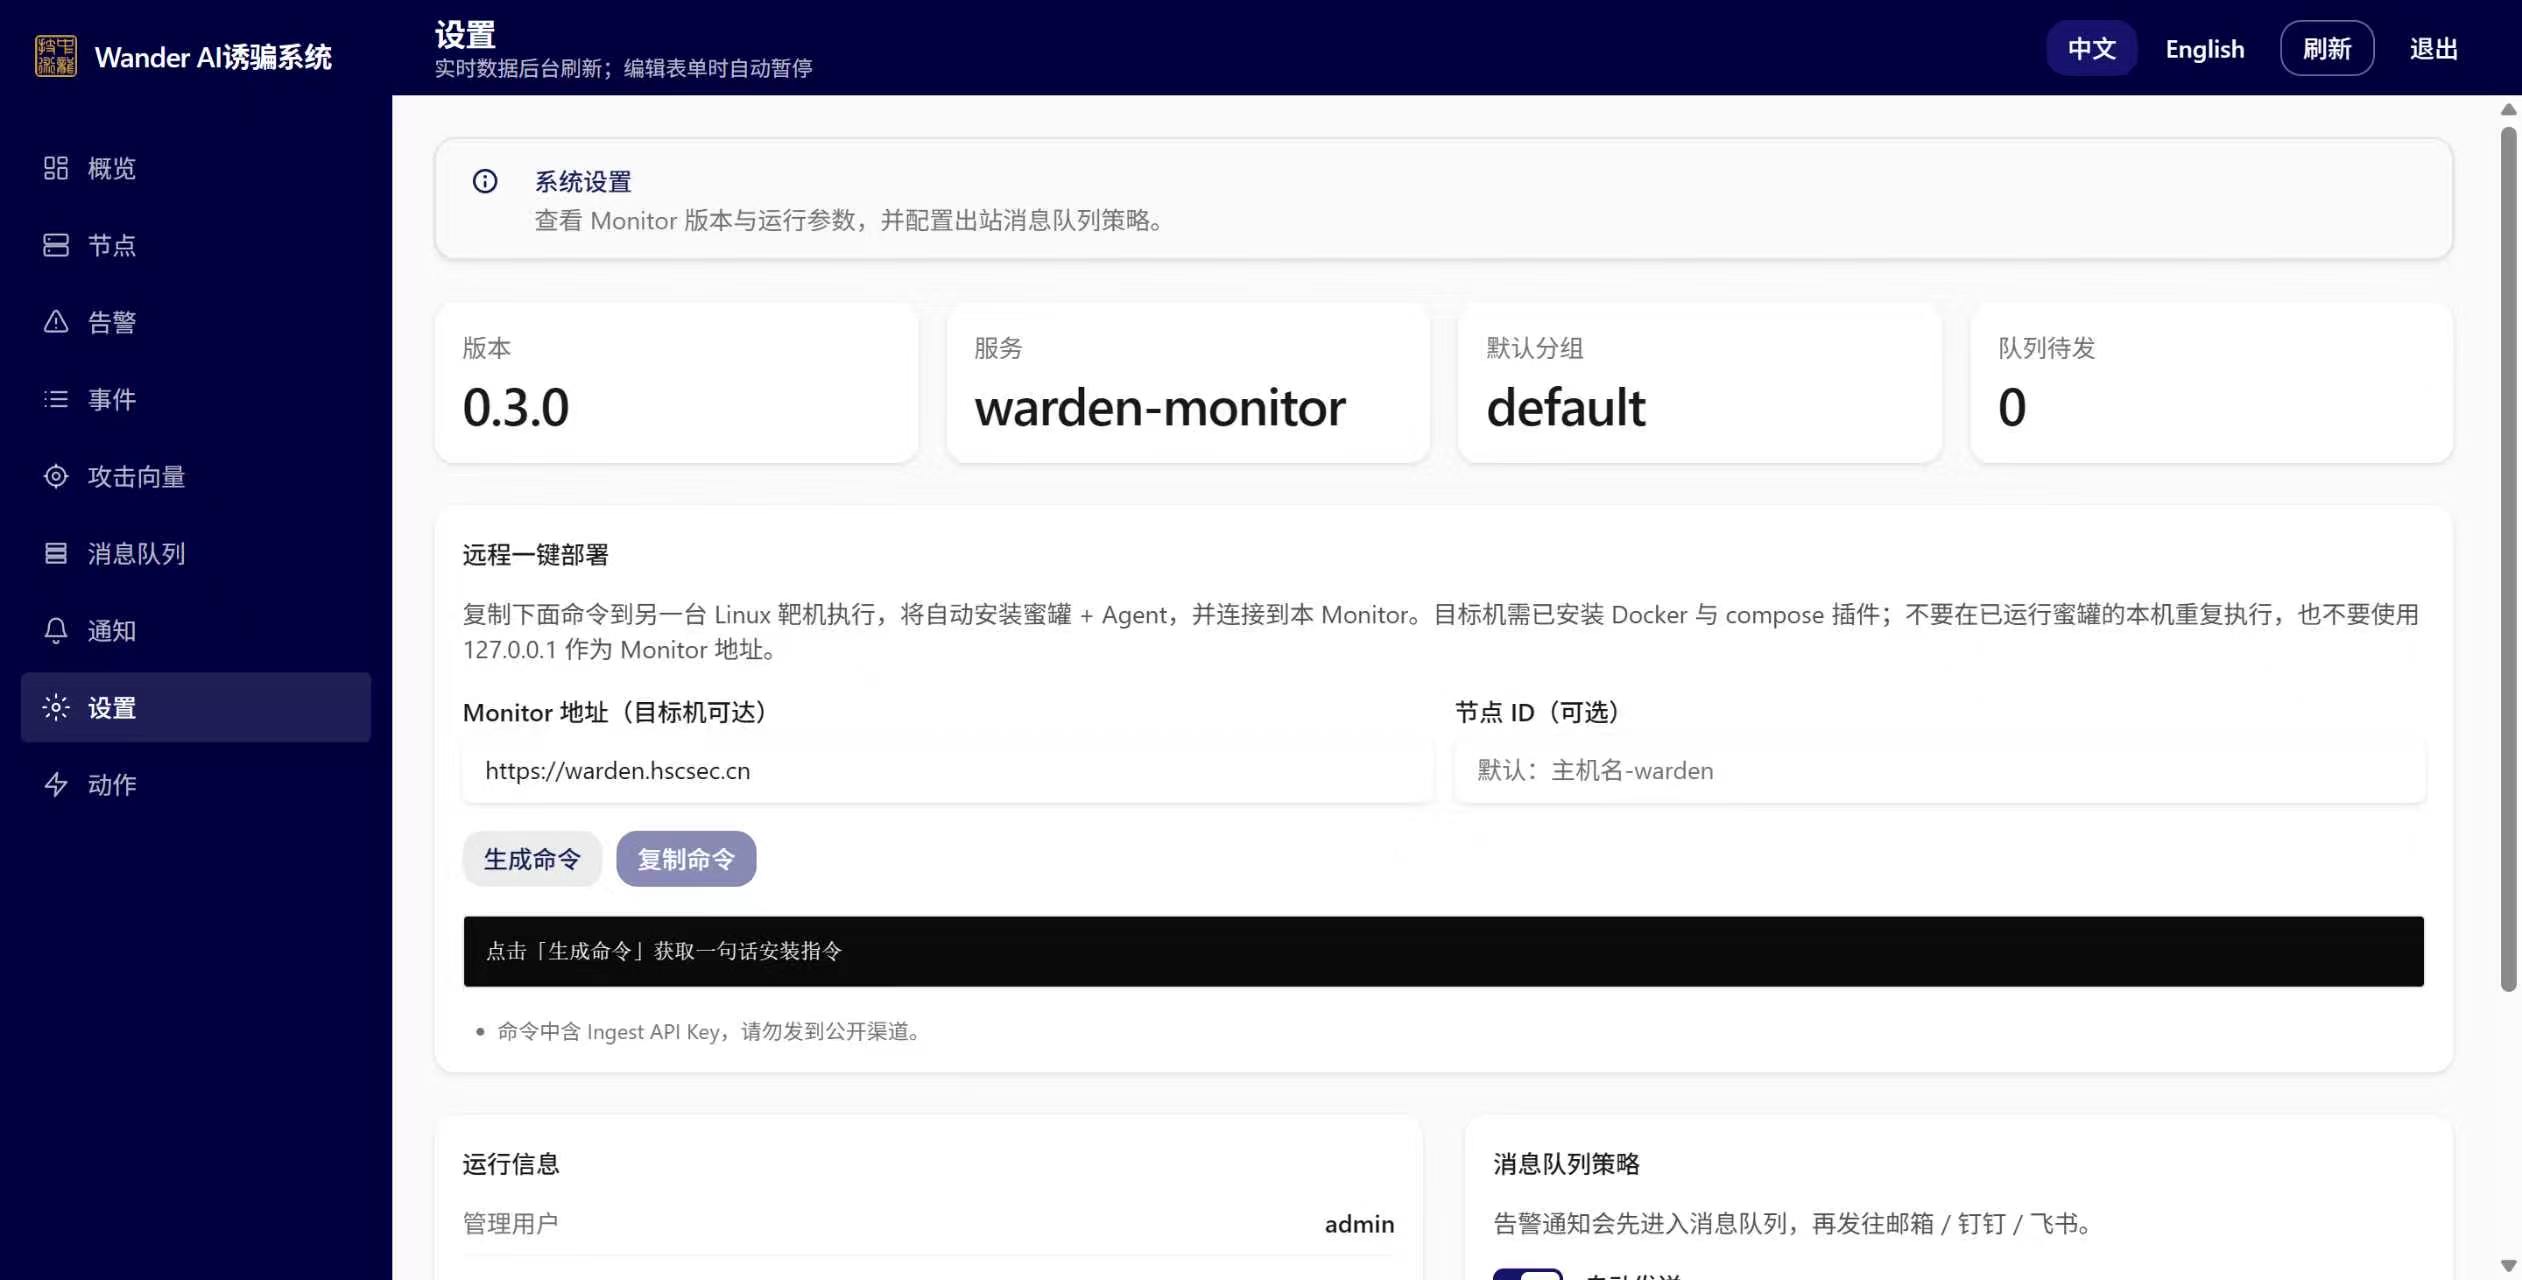
1. 系统一键部署
支持整机、虚拟机、容器多种环境一键初始化部署,无需复杂配置,快速上线可用。
2. 节点一键扩容
支持一键新增蜜罐节点,新增节点自动纳管、自动同步策略、自动上传日志,可快速扩展全网诱捕覆盖范围,适配多分支机构、多区域组网场景。
3. 轻量化运维
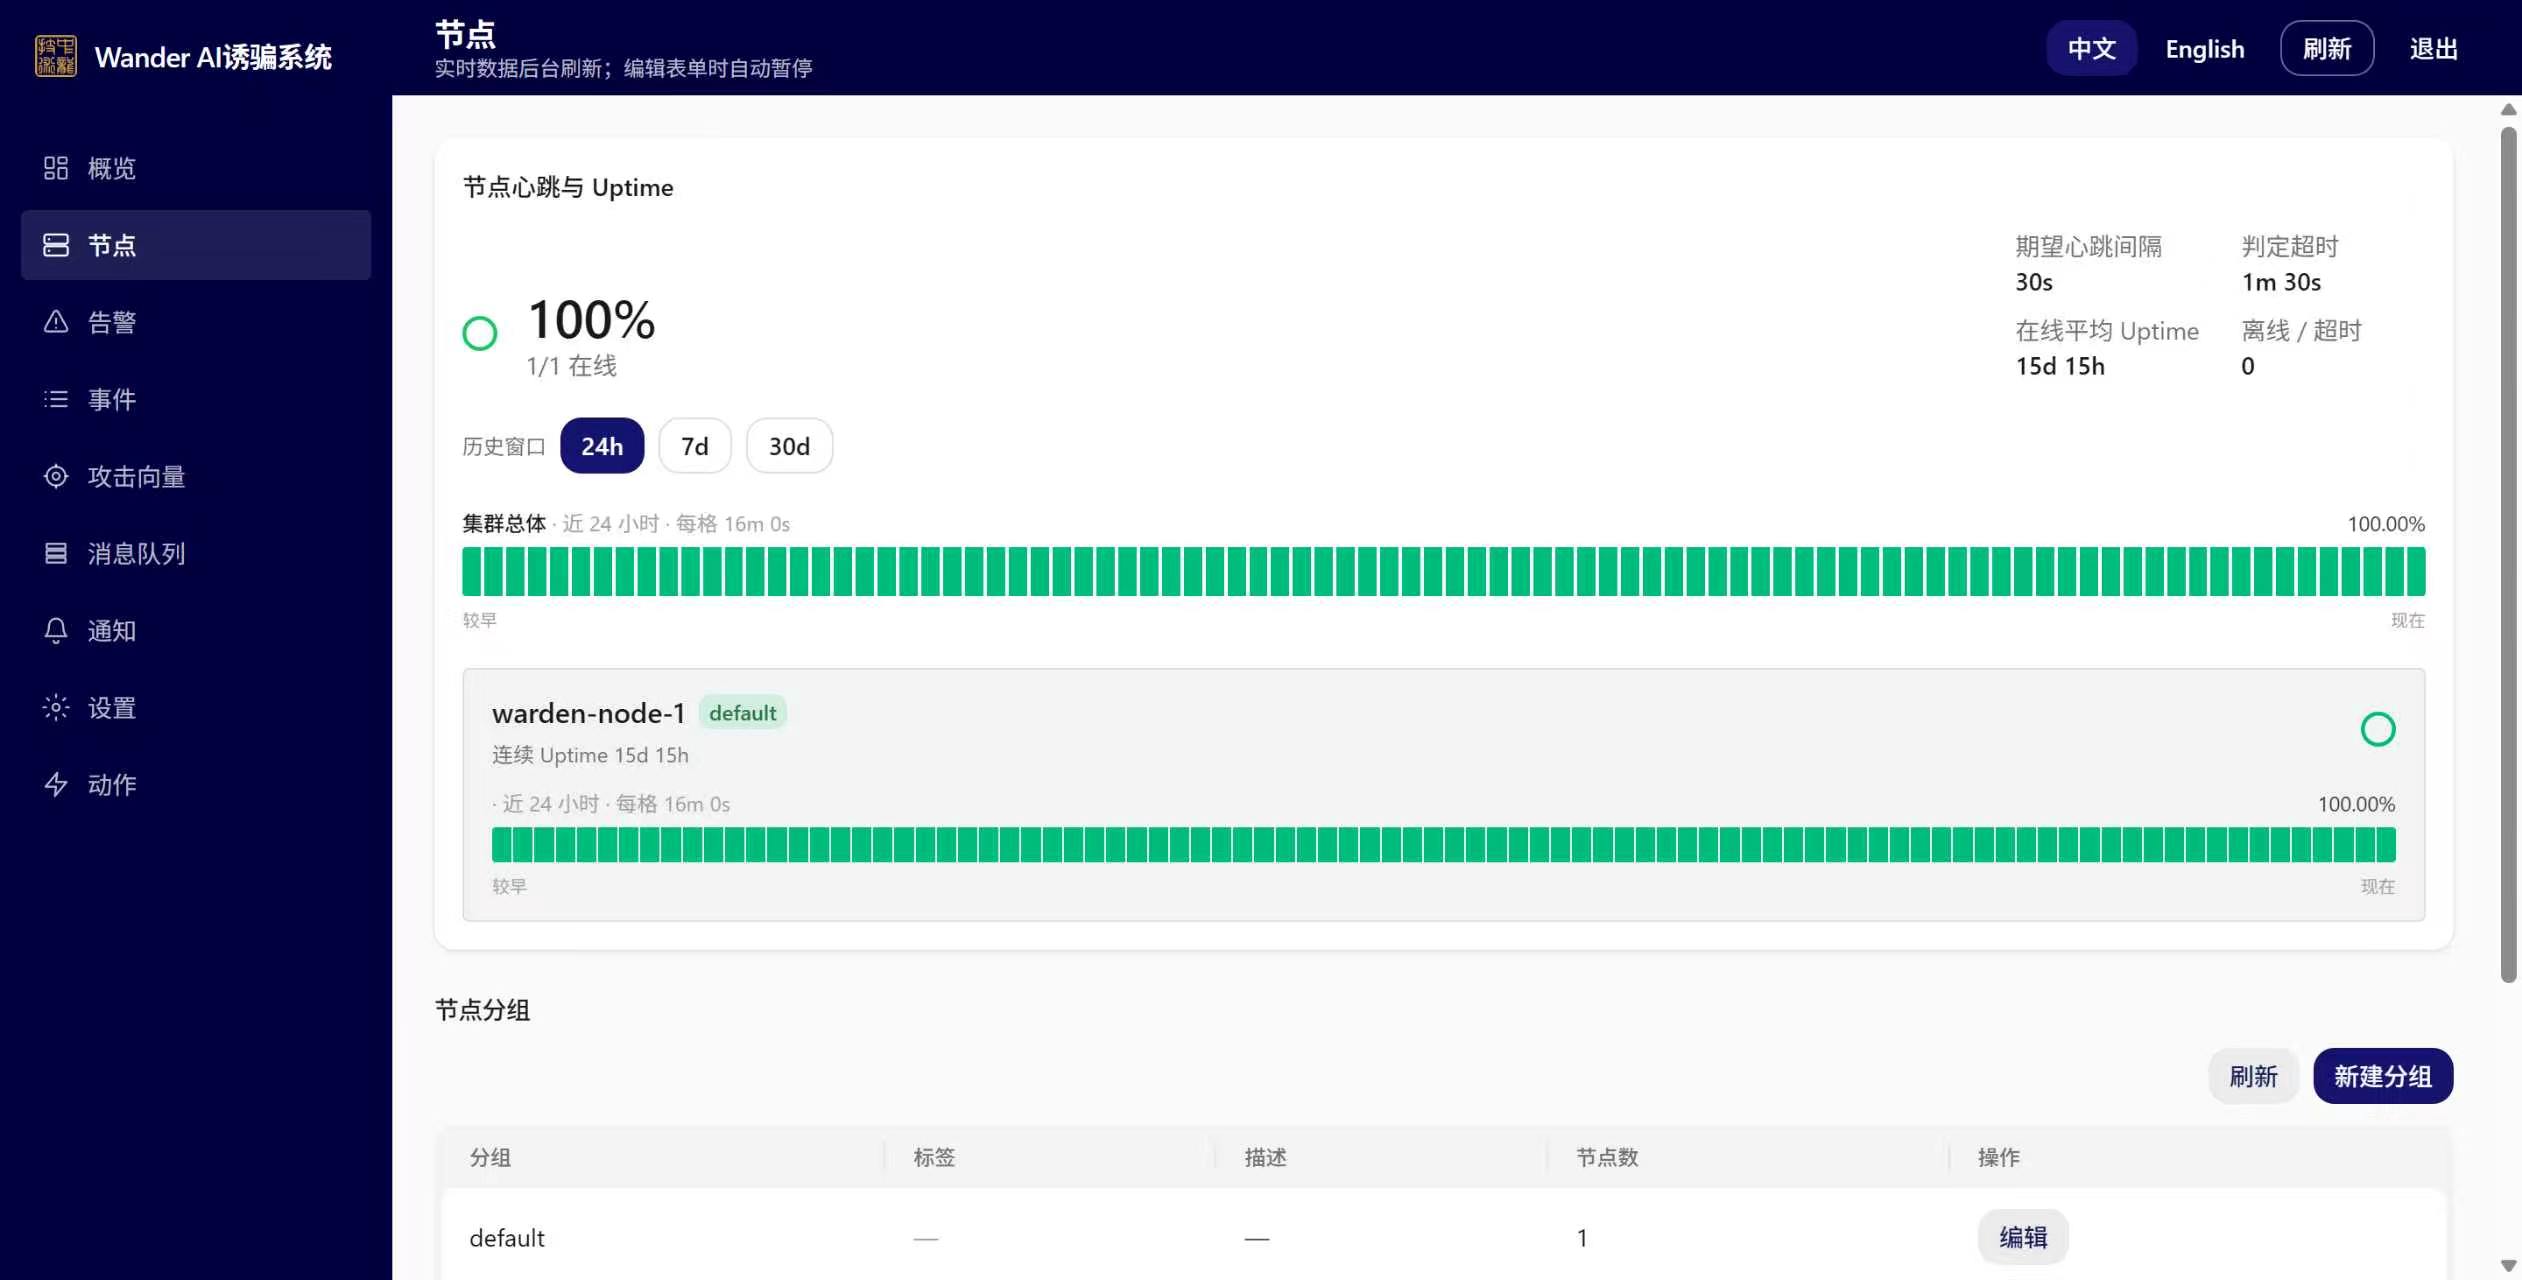
页面可视化管理,场景配置、策略修改、节点状态、告警记录一目了然,无需专业运维人员持续维护。
七、安全与权限体系
产品具备完善的企业级权限管控与安全审计能力,适配政企、金融、能源、工控等高合规场景。
1. 多角色账户权限分级
支持管理员、操作员、审计员、访客等多角色细分,对系统配置、节点管理、证据导出、告警查看等操作实现细粒度权限隔离。
2. 全量操作审计
所有系统操作、配置变更、证据导出行为全程留痕,可追溯、可审计。
3. 环境安全隔离
蜜罐环境与生产网络逻辑隔离,诱捕节点仅作为诱饵存在,不会反向引入安全风险,不占用生产资源、不影响业务运行。
八、典型应用场景
1. AI自动化攻击监测与取证
精准捕获全网AI模型、智能体发起的批量探测、漏洞利用、渗透攻击,固定独家AI攻击证据。
2. 内网威胁感知与潜伏攻击发现
通过全网部署诱饵节点,发现内网横向移动、弱口令探测、漏洞扫描、AI批量渗透行为。
3. 攻防演练防守取证
在护网、攻防演练场景中,精准识别AI自动化攻击工具,形成有效防守证据链,提升防守评分。
4. 企业常态化主动防御建设
构建"诱捕-识别-告警-溯源-研判"常态化主动防御体系,补齐传统被动防御短板。
5. AI威胁情报沉淀
持续积累AI攻击特征、攻击手法、行为习惯,形成企业专属AI威胁情报库,反哺边界防御。
九、产品核心价值
1. 行业独有AI攻击取证能力
通过反向提示词注入技术,实现AI攻击可识别、可定性、可取证,解决行业长期技术空白。
2. 变被动防御为主动诱捕
以诱饵环境主动吸引攻击,提前发现风险,规避真实业务被渗透入侵。
3. 精准降噪,降低运维压力
精准区分AI攻击与人工攻击,减少无效告警,提升安全运营效率。
4. 极简部署、弹性扩容
一键部署、一键加节点,快速适配大中小型网络环境。
5. 合规可审计、攻防可举证
全链路日志留存、证据合法有效,满足各类安全检查与攻防考核要求。
十、总结展望
随着AI安全风险持续迭代,传统网络安全防御体系已无法应对智能时代的自动化攻击威胁。WARDEN AI威胁诱捕与诱骗系统依托中龙技术网络安全模型基座能力,以独创的反向提示词注入诱捕技术为核心,构建了一套专用于识别、取证、告警、防御AI自动化攻击的新一代主动防御体系。
产品针对性解决了AI攻击隐蔽性强、难以区分、无法取证、防御滞后等行业痛点,依托多场景高仿真蜜罐环境、AI反向取证、全链路溯源、多渠道告警联动、轻量化部署运维、细粒度权限管控等完整能力,可为政企用户提供常态化、智能化、可合规举证的AI安全主动防御能力,有效补齐传统安全设备的防御短板,全方位提升网络整体安全防护水平。